
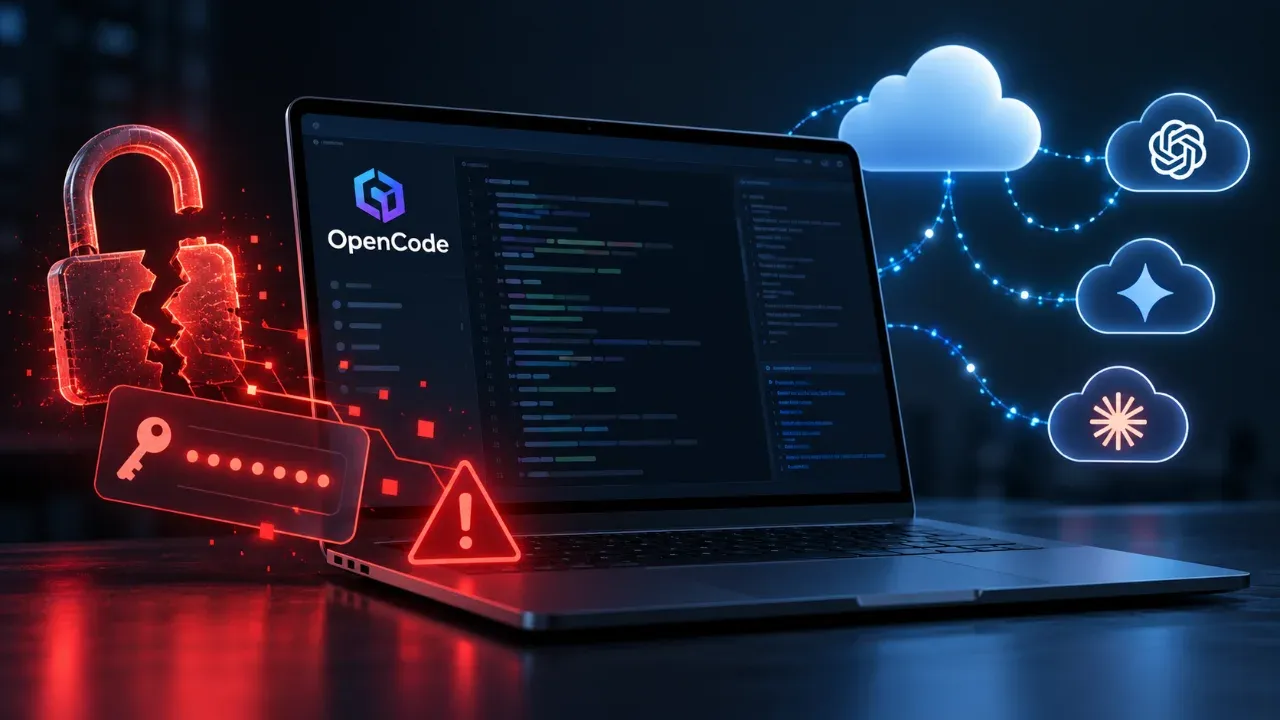
Yapay zeka destekli kodlama araçlarından OpenCode, geniş çaplı bir veri damıtma saldırısıyla bağlantılı güvenlik ihlali yaşandığını açıkladı. Şirketin 17 Ekim 2026 tarihinde resmi X hesabından yaptığı duyuruya göre olay, OpenCode Console kullanıcılarının yüzde 1,4'ünü etkiledi. Güvenlik ihlalinden etkilenen kullanıcıların, hesaplarına harici yapay zeka sağlayıcılarını bağlayan kişiler olduğu belirtildi. Şirket, olaydan etkilenen tüm kullanıcılara e-posta yoluyla bildirim gönderildiğini duyurdu.
OpenCode kullanıcılarının yüzde 1,4'ü etkilendi
Terminal, entegre geliştirme ortamı (IDE) ve masaüstünde yazılım geliştirme süreçlerine yardımcı olan açık kaynaklı yapay zeka aracı OpenCode, güvenlik ihlaline ilişkin açıklamasında olayın belirli bir kullanıcı grubuyla sınırlı olduğunu bildirdi. Şirketin verdiği bilgilere göre ihlal, OpenCode Console üzerinden harici yapay zeka sağlayıcılarını hesaplarına bağlayan kullanıcıların bir bölümünü etkiledi.
OpenCode, etkilenen kullanıcıların tamamının e-posta yoluyla bilgilendirildiğini belirterek herhangi bir bildirim almayan kullanıcıların söz konusu güvenlik ihlalinden etkilenmediğini açıkladı. Şirket, olayın devam etmesi nedeniyle mevcut aşamada daha fazla ayrıntı paylaşamayacağını da duyurdu.
OpenAI ve Anthropic API anahtarları açığa çıkmış olabilir
Etkilenen kullanıcılara gönderildiği bildirilen e-postalarda, saldırganların OpenCode'un kullanımdan kaldırma sürecinde bulunan eski bir sistemine yetkisiz erişim sağladığı ifade edildi. Bu erişim sonucunda kullanıcıların çalışma alanlarında kayıtlı bulunan üçüncü taraf yapay zeka sağlayıcılarına ait API anahtarlarının açığa çıkmış olabileceği aktarıldı.
Risk altında olduğu belirtilen bilgiler arasında OpenAI ve Anthropic gibi yapay zeka sağlayıcılarının hizmetlerine erişim için kullanılan API anahtarları bulunuyor. Ancak açığa çıkan anahtarların toplam sayısına ve saldırganların bu anahtarları ne ölçüde kullandığına ilişkin kesin bir bilgi paylaşılmadı.
Kullanıcılar izinsiz harcamalar bildirdi
Güvenlik ihlalinin ardından Reddit ve diğer çevrim içi platformlarda bazı kullanıcılar, bağlı yapay zeka hesaplarında kendilerinin gerçekleştirmediği kullanım hareketleri ve harcamalar tespit ettiklerini öne sürdü. Paylaşımlarda, bazı hesaplarda yüzlerce dolara ulaşan yetkisiz harcamalarla karşılaşıldığı belirtildi.
Söz konusu harcama iddiaları kullanıcı paylaşımlarına dayanırken, bunların tamamının güvenlik ihlaliyle doğrudan bağlantılı olduğu henüz bağımsız olarak doğrulanmadı. OpenCode tarafından da izinsiz harcamaların toplam tutarına ilişkin resmi bir açıklama yapılmadı.
Veri damıtma saldırısı nedir?
OpenCode'un güvenlik ihlaliyle bağlantılı olduğunu açıkladığı veri damıtma saldırısı, bir yapay zeka modelinden elde edilen yanıtların başka bir yapay zeka modelinin eğitimi için kullanılmasını amaçlayan yöntemleri ifade ediyor. Bu tür saldırılarda mevcut bir modelden çok sayıda yanıt alınarak modelin davranışlarının başka bir sistem tarafından öğrenilmesi hedeflenebiliyor.
OpenCode, yaşanan güvenlik ihlalinin geniş çaplı bir damıtma saldırısıyla bağlantılı olduğunu açıklasa da saldırının teknik olarak nasıl gerçekleştirildiğine ve iki olay arasındaki ilişkinin ayrıntılarına yönelik henüz kapsamlı bilgi vermedi.
OpenAI, Anthropic ve Google ile ortak çalışma yürütülüyor
OpenCode, güvenlik ihlalinin ardından Anthropic, OpenAI ve Google ile birlikte çalıştığını duyurdu. Şirketin açıklamasına göre olayın giderilmesine yönelik çalışmalar devam ederken, güvenlik ihlalinin kapsamına ilişkin yeni ayrıntılar henüz kamuoyuyla paylaşılmadı.
Etkilenen kullanıcılardan üçüncü taraf sağlayıcılara ait mevcut API anahtarlarını iptal ederek yenilerini oluşturmaları ve hesaplarındaki son kullanım hareketlerini incelemeleri istendi. Kullanıcıların ayrıca bağlı yapay zeka hizmetlerindeki faturalandırma kayıtlarını kontrol ederek bilgileri dışında gerçekleştirilen işlemler olup olmadığını değerlendirmeleri önerildi.
Şirketin açıklamasına göre güvenlik ihlaline ilişkin inceleme ve çözüm süreci devam ediyor.